
Anda mengamankan data sensitif pada pemacu USB dengan mengawal siapa boleh membukanya, menyulitkan apa yang ada di dalamnya, dan mengehadkan berapa lama ia berada tanpa perlindungan. Ini merangkum tujuh tabiat praktikal: gunakan pemacu dengan cap jari atau kawalan akses perkakasan terbina dalam, tambah penyulitan perisian di mana perkakasan tidak tersedia, simpan sandaran berasingan, sanitasi pemacu dengan betul setelah selesai dengan data padanya, jalankan antivirus pada mana-mana mesin yang disentuh pemacu, kekalkan perisian dikemas kini, dan ketahui bila pemacu USB bukan alat yang tepat untuk tugas itu langsung.
Pemacu USB masih sesuai untuk banyak pemindahan, tetapi ia perlu dinyatakan dan dikendalikan mengikut kepekaan data. Itu bermakna memesan dan menggunakan pemacu jenis yang betul, serta mengendalikannya seperti mana anda mengendalikan mana-mana peranti yang boleh dibawa keluar pintu dalam poket seseorang.
Apa yang dikira sebagai data sensitif pada pemacu USB
Data sensitif adalah apa-apa yang menyebabkan kerosakan sebenar jika orang yang salah membacanya: kontrak pelanggan, rekod kewangan, maklumat kesihatan, kod sumber, atau butiran peribadi yang dilindungi oleh peraturan privasi. Jika pemacu hanya membawa katalog awam, pembentangan persidangan, atau bahan promosi lain, storan USB standard biasanya mencukupi dan tiada satu pun kawalan di bawah banyak berkesan. Jika ia membawa data pelanggan, kontrak, fail gaji, rekod perubatan, kod sumber, atau maklumat peribadi terkawal lain, layan sebagai media sensitif dan nyatakan penyulitan dan kawalan akses sebelum memesan, kerana kaedah yang anda pilih harus sepadan dengan risiko.
1. Gunakan pemacu dengan cap jari atau kawalan akses perkakasan terbina dalam
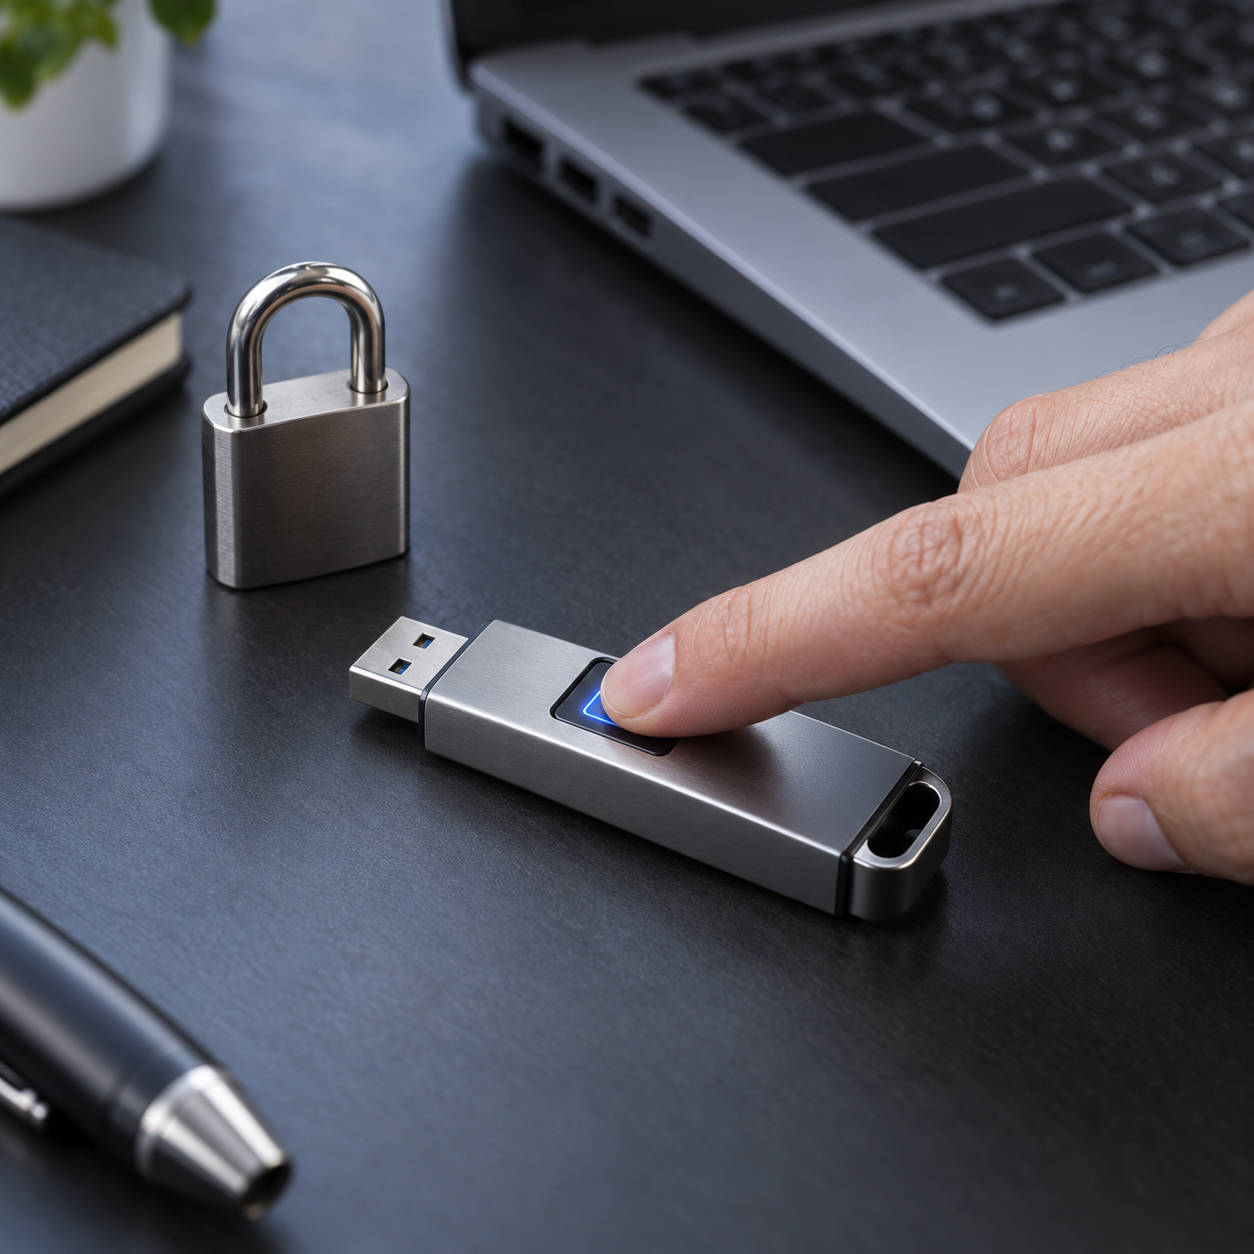
Untuk fail sensitif, pilih pemacu yang menggabungkan kawalan akses dengan penyulitan pemacu penuh yang didokumenkan, dan bukannya hanya cap jari secara lalai. Pemacu USB cap jari mengunci akses di sebalik pendaftaran biometrik, jadi data kekal tidak dapat diakses sehingga cap jari berdaftar (atau sandaran PIN/kata laluan, pada kebanyakan model) membukanya. Itu berbeza secara bermakna daripada kata laluan pada folder, kerana tiada kata laluan untuk di-phishing, diteka, atau ditinggalkan bertulis pada nota pelekat. Tetapi akses cap jari adalah kaedah pengesahan, bukan bukti penyulitan perkakasan pemacu penuh, pengesahan FIPS, atau pengurusan kunci peringkat perusahaan sendirian. Sahkan kaedah penyulitan sebenar, proses pemulihan, dan sebarang pensijilan diperlukan sebelum meletakkan pesanan borong, dan bukannya menganggap «cap jari» membayangkan standard penyulitan tertentu.
Jika anda mendapatkan pemacu untuk larian pemberian pasukan atau pelanggan di mana sesetengah unit akan membawa fail sensitif, ini berbaloi dispek pada peringkat pesanan dan bukannya menambah perisian penyulitan selepas kejadian. Lihat cara pemacu USB cap jari berfungsi dan layari model pemacu cap jari dan tersulit semasa YOUSAN sebelum memuktamadkan spesifikasi borong.
Satu amaran: jangan anggap pemacu tersulit perkakasan membawa pensijilan tertentu melainkan pembekal menyatakannya secara langsung. Tanya kaedah penyulitan tepat dan sebarang pensijilan pematuhan secara bertulis dan bukannya menganggap «tersulit» bermaksud standard tertentu.
2. Tambah penyulitan perisian jika pemacu anda tidak memilikinya terbina dalam
Kebanyakan pemacu USB, termasuk batang USB 2.0/3.0 biasa tanpa perkakasan biometrik, tidak menyulitkan apa-apa secara lalai. Jika anda bekerja dengan pemacu standard dan perlu melindungi apa yang ada di dalamnya, alat sistem pengoperasian terbina dalam meliputi kebanyakan kes: BitLocker pada edisi Windows Pro/Enterprisepemformatan cakera tersulit pada macOS, dan alat merentas platform percuma untuk sesiapa yang memerlukan perlindungan sama merentas Windows, macOS, dan Linux.
Penyulitan perisian adalah jatuh balik munasabah apabila pemacu tersulit perkakasan tidak tersedia atau tidak dalam bajet, tetapi ia bergantung kepada anda benar-benar menyediakannya dengan betul setiap kali, pada setiap pemacu, yang merupakan tempat kaedah ini gagal dalam persekitaran pasukan. Panduan ini meliputi langkah penyulitan sebenar jika anda menyediakannya sendiri dan bukannya memesan unit tersulit perkakasan.
3. Simpan sandaran yang tidak berada pada pemacu yang sama
Pemacu USB adalah titik kegagalan tunggal. Jika ia hilang, dicuri, atau rosak, data apa pun yang hanya hidup di dalamnya hilang bersama masalah keselamatan yang anda cuba elak. Simpan salinan di tempat lain, sama ada pelayan syarikat, folder awan terurus, atau pemacu tersulit kedua disimpan secara berasingan. Sandaran tidak perlu mewah, ia perlu wujud di tempat di mana pemacu hilang tidak boleh membawanya sekali.
4. Sanitasi pemacu dengan betul sebaik sahaja selesai dengan data
Memadam fail secara normal hanya mengalihkan penunjuk kepadanya; data itu sendiri selalunya kekal boleh dipulih apabila sehingga ia ditulis ganti. Untuk storan flash khusus, jangan bergantung pada padam biasa, dan berhati-hati mempercayai alat tulis ganti mudah untuk sanitasi penuh pemacu: memori flash menggunakan peleraian haus dan blok simpanan tersembunyi di sebalik tabir, jadi penulisan ganti fail mudah tidak dijamin sampai ke setiap blok fizikal yang disentuh data.
Padankan kaedah sanitasi dengan betapa sensitif fail tersebut. NIST SP 800-88 Rev. 2 mengutarakan ini sebagai pilihan antara Clear, Purge, dan Destroy bergantung pada tahap risiko: untuk guna semula rutin pemacu yang membawa fail sederhana sensitif, alat padam selamat atau padam kriptografi disokong pembekal (pada pemacu yang menyokongnya) adalah langkah munasabah peringkat Clear/Purge; untuk pemacu yang membawa data kepekaan tinggi, atau yang sedang dilupuskan dan bukannya diguna semula, pemusnahan fizikal adalah pilihan lebih mudah dipertahankan. Ini paling penting untuk pemacu yang beredar antara orang, seperti pemacu pasukan kongsi atau pemacu pinjaman untuk pemindahan sekali laluan.
5. Jalankan antivirus pada apa sahaja yang disambungkan pemacu
Pemacu USB boleh mengambil perisian hasad dari satu mesin dijangkiti dan membawanya ke mesin seterusnya yang disentuhnya, sama ada data sensitif atau tidak. Kekalkan antivirus titik akhir aktif pada mana-mana komputer yang kerap menyambung ke pemacu USB, dan layan pemacu yang pernah disambungkan ke mesin tidak dikenali atau awam sebagai sebab untuk mengimbas sebelum anda mempercayainya semula.
6. Kekalkan sistem pengoperasian dan alat penyulitan dikemas kini
Perisian penyulitan dan sistem pengoperasian ditampal atas sebab. BitLocker, VeraCrypt, atau versi OS yang lapuk boleh membawa kelemahan diketahui yang versi semasa telah pun tutup. Ini adalah tabiat lima minit yang tidak menelan kos dan menutup jurang yang penyerang secara khusus cari pada sistem lama yang tidak ditampal. Panduan keselamatan siber FTC untuk perniagaan kecil meliputi tabiat kebersihan tampalan sama sebagai sebahagian daripada garis dasar lebih luas, jika anda menetapkan dasar untuk pasukan dan bukannya hanya peranti anda sendiri.
7. Ketahui bila pemacu USB bukan pilihan yang tepat
Sesetengah data tidak sepatutnya bergerak pada pemacu USB langsung, tidak kira betapa baik ia disulitkan: apa-apa yang memerlukan jejak audit siapa mengaksesnya dan bila, apa-apa yang memerlukan pembatalan jauh jika peranti hilang, atau apa-apa di bawah peraturan pematuhan yang secara khusus menyekat media boleh alih. Dalam kes tersebut, platform perkongsian fail terurus atau pelayan syarikat melakukan tugas yang pemacu USB secara strukturnya tidak dapat. Untuk semua yang lain, pemacu USB yang dispek dengan betul masih cara pantas, luar talian, tanpa langganan untuk mengalih fail, yang merupakan sebab pembeli terus memesannya untuk kes rutin.
Membandingkan pilihan anda
| Kaedah | Tahap keselamatan | Usaha persediaan | Terbaik untuk |
|---|---|---|---|
| Pemacu tersulit cap jari/perkakasan | Kawalan akses ditambah penyulitan, jika didokumenkan oleh pembekal | Tiada selepas pendaftaran | Pemindahan fail sensitif berulang, pemberian kepada pelanggan atau eksekutif dengan prapemuatan data |
| Penyulitan perisian (BitLocker, VeraCrypt, dll.) | Bergantung kepada persediaan yang betul setiap kali | Manual, bagi setiap pemacu | Pemacu standard yang sedang digunakan, pemindahan sekali sahaja |
| Pensanitasi dipadankan dengan kepekaan (pemadaman selamat/kripto, atau pemusnahan fizikal) | Mencegah pemulihan daripada pemacu yang diguna semula atau dilupuskan, mengikut panduan NIST SP 800-88 | Rendah hingga sederhana, satu langkah tambahan | Pemacu kongsi atau pinjaman yang diedarkan, pemacu yang sedang dilupuskan |
| Sandaran di luar pemacu | Melindungi daripada kehilangan, bukan daripada pendedahan | Rendah | Sebarang pemindahan data sensitif |
Jadual ini mencerminkan amalan keselamatan USB am, panduan NIST SP 800-88 Rev. 2 mengenai pensanitasi media, dan barisan pemacu cap jari semasa YOUSAN. Sahkan spesifikasi penyulitan yang tepat dan sebarang pensijilan pematuhan terus dengan pembekal anda sebelum menganggap satu standard, kerana tidak setiap pemacu "encrypted" di pasaran mendokumenkan perkara yang sama.
Apa yang perlu dinyatakan apabila anda memesan pemacu tersulit secara borong
Jika anda memperoleh pemacu USB untuk satu pasukan, satu siri pemberian kepada pelanggan, atau penyerahan projek dan sebahagian data akan sensitif, putuskan perkara ini sebelum anda meminta sebut harga, bukan selepas pemacu tiba. Sahkan sama ada anda memerlukan perlindungan cap jari perkakasan atau pemacu standard yang akan disulitkan oleh pasukan anda dalam perisian. Minta mekanisme keselamatan yang tepat secara bertulis, bukan sekadar perkataan "encrypted" pada helaian spesifikasi. Jika anda memerlukan fail prapemuat, sahkan bagaimana pembekal mengendalikan data sumber anda dan sama ada ia dipadamkan daripada sistem mereka selepas pesanan anda dihantar, dan semak kapasiti storan yang anda benar-benar perlukan berbanding saiz prapemuatan supaya overhed penyulitan tidak mengurangkan ruang boleh guna.
Satu senarai semak ringkas memudahkan perkara ini diserahkan kepada pembekal atau penilai keselamatan dalaman:
| Keperluan | Apa yang perlu disahkan |
|---|---|
| Keperluan keselamatan | Kawalan akses cap jari/perkakasan, penyulitan perisian, atau pemacu standard |
| Jenis penyulitan | Kaedah dan algoritma yang tepat, dinyatakan secara bertulis, bukan sekadar "encrypted" |
| Pensijilan | Sebarang pensijilan pematuhan yang dituntut, dan bukti yang menyokongnya |
| Pengendalian prapemuatan | Bagaimana data sumber dipindahkan, dan sama ada ia dipadamkan daripada sistem pembekal selepas penghantaran |
| Proses pemadaman data / pensanitasi | Clear, Purge, atau Destroy mengikut NIST SP 800-88, dipadankan dengan kepekaan |
| Tanggungjawab sandaran | Siapa menyimpan salinan di luar pemacu, dan di mana |
| Senario pengguna | Pemindahan sensitif berulang berbanding pemberian sekali sahaja, kerana tier keselamatan harus sepadan |
Semak langkah kualiti dan pengesahan pembekal sebelum anda komited dengan pesanan borong yang melibatkan kandungan sensitif.
Soalan lazim
Adakah pemacu USB cap jari sebenarnya lebih selamat daripada yang dilindungi kata laluan?
Ia menghapuskan satu risiko khusus: tiada kata laluan untuk diteka, difish, atau ditulis. Sama ada ia sebenarnya lebih selamat secara keseluruhan bergantung kepada apa yang berada di sebalik kunci cap jari, kerana akses cap jari adalah kaedah pengesahan, bukan bukti penyulitan penuh pemacu itu sendiri. Minta pembekal anda mendokumenkan penyulitan dan mengesahkannya sebelum menganggap pemacu cap jari menampung keperluan pematuhan anda. Pemacu cap jari juga berharga lebih mahal setiap unit dan bergantung kepada proses pendaftaran berfungsi dengan betul, jadi ia lebih masuk akal untuk pemindahan sensitif berulang berbanding pemberian sekali sahaja.
Bolehkah saya sekadar melindungi folder dengan kata laluan dan bukannya menyulitkan keseluruhan pemacu?
Kata laluan folder sendirinya tidak menyulitkan data, ia hanya menambah langkah log masuk yang sering boleh diatasi oleh orang yang bertekad. Penyulitan cakera penuh atau pemacu penuh, sama ada perkakasan atau perisian, adalah perkara yang sebenarnya melindungi data jika pemacu hilang.
Adakah memadam fail daripada pemacu USB benar-benar mengalihkannya?
Tidak. Pemadaman standard membuang penyenaraian fail, bukan data itu sendiri, yang sering kekal boleh dipulihkan sehingga ia ditulis ganti. Khusus pada storan flash, walaupun alat tulis ganti tidak dijamin sampai ke setiap blok fizikal, kerana cara pemacu flash menguruskan pengimbangan haus secara dalaman. Jika pemacu membawa fail sensitif dan sedang diguna semula atau dilupuskan, padankan kaedah pensanitasi dengan betapa sensitifnya data tersebut dan bukannya menganggap mana-mana langkah padam atau tulis ganti tunggal sudah mencukupi.
Bagaimana jika saya memerlukan pemacu untuk satu pasukan dan sebahagian akan membawa data sensitif dan sebahagian tidak?
Anda tidak perlu memesan satu tier keselamatan untuk keseluruhan kelompok. Nyatakan pemacu tersulit perkakasan atau cap jari untuk unit yang akan membawa fail sensitif, dan pemacu standard untuk yang lain, kemudian sahkan pembahagian dengan pembekal anda pada peringkat sebut harga.
Adakah lebih baik tidak menggunakan pemacu USB untuk data sensitif?
Kadang-kadang, ya. Data yang memerlukan jejak audit akses, keupayaan pemadaman jauh, atau terletak di bawah peraturan pematuhan ketat mengenai media boleh alih biasanya lebih baik dikendalikan melalui platform terurus. Untuk kebanyakan pemindahan sensitif harian, pemacu tersulit atau cap jari yang dispesifikasikan dengan betul masih dapat melakukan tugas.
Mengendalikan fail sensitif sebagai sebahagian daripada pesanan USB borong? Hantar keperluan keselamatan dan kuantiti anda untuk mendapatkan sebut harga bagi pemacu cap jari atau tersulit yang dibina untuk tugas ini.
 Bahasa Melayu
 English
 Español de México
 Italiano
 Deutsch (Österreich)
 Русский
 Français
 Türkçe