
Aseguras datos sensibles en una memoria USB controlando quién puede abrirla, cifrando lo que contiene y limitando cuánto tiempo permanece sin protección. Eso se reduce a siete hábitos prácticos: usa una memoria con control de acceso por huella digital o de hardware integrado, añade cifrado por software donde el hardware no sea opción, mantén una copia de seguridad separada, sanitiza las memorias correctamente cuando termines con los datos en ellas, ejecuta antivirus en cualquier computadora que la memoria toque, mantén tu software actualizado y sabe cuándo una memoria USB no es la herramienta adecuada para el trabajo en absoluto.
Las memorias USB aún pueden ser adecuadas para muchas transferencias, pero deben especificarse y manejarse según la sensibilidad de los datos. Eso significa pedir y usar el tipo correcto de memoria, y tratarla como tratarías cualquier dispositivo que pueda salir por la puerta en el bolsillo de alguien.
Qué se considera datos sensibles en una memoria USB
Los datos sensibles son cualquier cosa que cause un daño real si la persona equivocada los lee: contratos de clientes, registros financieros, información de salud, código fuente o datos personales cubiertos por normativas de privacidad. Si la memoria solo contiene un catálogo público, una presentación de conferencia u otro material promocional, el almacenamiento USB estándar suele ser suficiente y ninguno de los controles siguientes importa mucho. Si contiene datos de clientes, contratos, archivos de nómina, registros médicos, código fuente u otra información personal regulada, trátela como un medio sensible y especifique cifrado y control de acceso antes de hacer el pedido, ya que el método que elija debe corresponder al nivel de riesgo.
1. Use una memoria con control de acceso por huellas digitales o hardware integrado
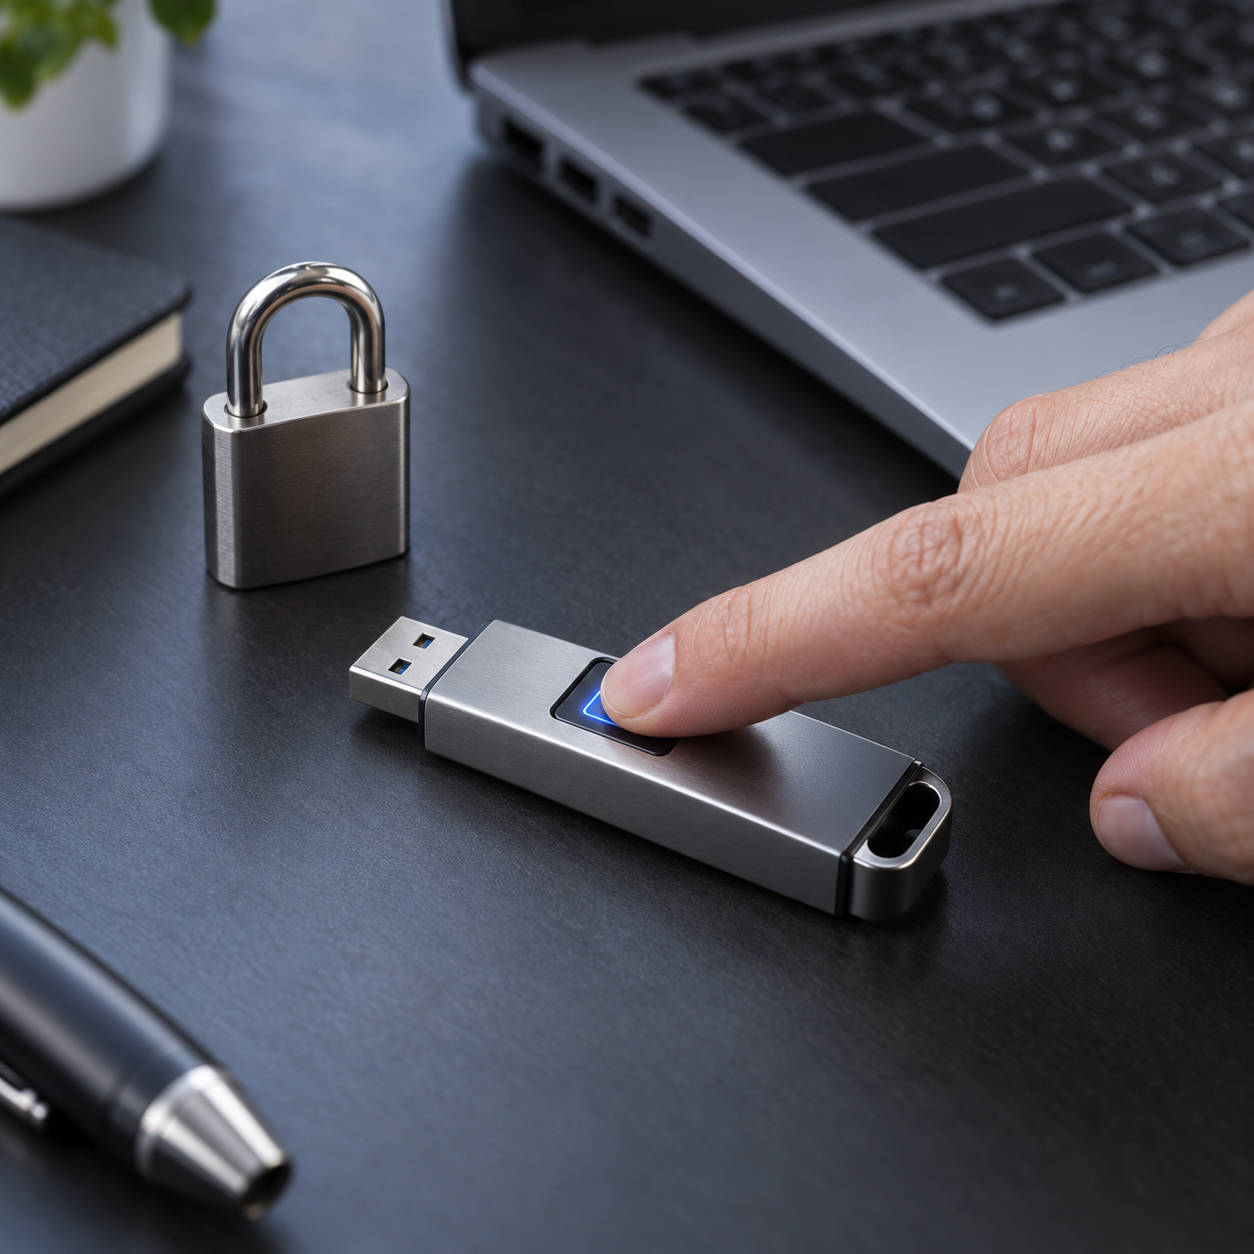
Para archivos sensibles, elige una memoria que combine control de acceso con cifrado de unidad completa documentado, en lugar de usar solo acceso por huella digital. Una memoria USB con huella digital bloquea el acceso tras el registro biométrico, así que los datos permanecen inaccesibles hasta que una huella registrada (o una copia de seguridad con PIN/contraseña, en la mayoría de los modelos) la desbloquea. Eso es significativamente diferente de una contraseña en una carpeta, ya que no hay contraseña que suplantar, adivinar o dejar escrita en una nota adhesiva. Pero el acceso por huella digital es un método de autenticación, no prueba de cifrado de hardware de unidad completa, validación FIPS o gestión de claves de nivel empresarial por sí solo. Confirma el método de cifrado real, el proceso de recuperación y cualquier certificación requerida antes de hacer un pedido al por mayor, en lugar de asumir que «huella digital» implica un estándar de cifrado específico.
Si estás abasteciendo memorias para un equipo o una entrega de regalo a clientes donde algunas unidades llevarán archivos sensibles, vale la pena especificarlo en la etapa del pedido en lugar de añadir software de cifrado después. Vea cómo funcionan las memorias USB con huella digital y explore Los modelos actuales de memorias con huella digital y cifradas de YOUSAN antes de finalizar una especificación al por mayor.
Una precaución: no asumas que una memoria con cifrado de hardware lleva una certificación específica a menos que el proveedor lo indique directamente. Pide por escrito el método de cifrado exacto y cualquier certificación de cumplimiento en lugar de asumir que «encrypted» significa un estándar particular.
2. Añade cifrado por software si tu memoria no lo trae integrado
La mayoría de las memorias USB, incluidas las sencillas memorias USB 2.0/3.0 sin hardware biométrico, no cifran nada por defecto. Si trabajas con una memoria estándar y necesitas proteger lo que hay en ella, las herramientas integradas del sistema operativo cubren la mayoría de los casos: BitLocker en ediciones Windows Pro/Enterprise, el formateo de disco cifrado en macOS y herramientas gratuitas multiplataforma para quienes necesitan la misma protección en Windows, macOS y Linux.
El cifrado por software es una alternativa razonable cuando una memoria con cifrado de hardware no está disponible o no entra en el presupuesto, pero depende de que lo configures correctamente cada vez, en cada memoria, que es precisamente donde este método falla en un entorno de equipo. Este tutorial cubre los pasos reales de cifrado si estás configurando esto tú mismo en lugar de pedir unidades con cifrado de hardware.
3. Mantén una copia de seguridad que no esté en la misma memoria
Una memoria USB es un punto único de fallo. Si se pierde, se roba o se corrompe, cualquier dato que viva solo en ella desaparece junto con el problema de seguridad que intentabas evitar. Mantén una copia en otro lugar, ya sea un servidor de la empresa, una carpeta en la nube gestionada o una segunda memoria cifrada guardada por separado. La copia de seguridad no necesita ser elaborada, necesita existir en un lugar donde la memoria perdida no pueda llevársela.
4. Sanitiza las memorias correctamente cuando termines con los datos
Borrar un archivo normalmente solo elimina el puntero a él; los datos mismos a menudo siguen recuperables hasta que se sobrescriben. Para el almacenamiento flash específicamente, no confíes en un borrado normal, y ten cuidado al confiar en una herramienta simple de sobrescritura para sanitizar completamente la memoria: la memoria flash usa nivelado de desgaste y bloques de repuesto a nivel interno, así que una sobrescritura directa de archivos no garantiza alcanzar cada bloque físico que tocaron los datos.
Relacione el método de sanitización con la sensibilidad de los archivos. NIST SP 800-88 Rev. 2 lo plantea como una elección entre Clear, Purge y Destroy según el nivel de riesgo: para la reutilización habitual de una memoria que llevó archivos moderadamente sensibles, una herramienta de borrado seguro o borrado criptográfico con soporte del proveedor (en memorias que lo admitan) es un paso razonable a nivel Clear/Purge; para memorias que llevaron datos de alta sensibilidad, o que se retiran en lugar de reutilizarse, la destrucción física es la opción más defendible. Esto importa más para memorias que circulan entre personas, como una memoria compartida de equipo o una prestada para transferencias únicas.
5. Ejecute antivirus en cualquier equipo donde se conecte la memoria
Una memoria USB puede contraer malware de una computadora infectada y llevarlo a la siguiente que toque, con datos sensibles o sin ellos. Mantén el antivirus de punto final activo en cualquier computadora que se conectue a memorias USB con regularidad, y trata una memoria que se haya conectado a una computadora desconocida o pública como motivo para escanear antes de volver a confiar en ella.
6. Mantenga actualizado su sistema operativo y sus herramientas de cifrado
El software de cifrado y los sistemas operativos reciben parches por una razón. Una versión desactualizada de BitLocker, VeraCrypt u otro sistema operativo puede tener vulnerabilidades conocidas que una versión actual ya ha corregido. Este es un hábito de cinco minutos que no cuesta nada y cierra brechas que los atacantes buscan específicamente en sistemas antiguos sin parches. La La guía de ciberseguridad de la FTC para pequeñas empresas cubre este mismo hábito de higiene de parches como parte de una base más amplia, si estás estableciendo una política para un equipo en lugar de solo tus propios dispositivos.
7. Sabe cuándo una memoria USB no es la opción adecuada
Algunos datos no deberían viajar en una memoria USB bajo ningún concepto, sin importar qué tan bien estén cifrados: cualquier cosa que requiera una pista de auditoría de quién accedió y cuándo, cualquier cosa que necesite revocación remota si se pierde un dispositivo, o cualquier cosa bajo reglas de cumplimiento que restrinjan específicamente los medios extraíbles. En esos casos, una plataforma de intercambio de archivos gestionada o un servidor de la empresa hace el trabajo que una memoria USB estructuralmente no puede. Para todo lo demás, una memoria USB especificada correctamente sigue siendo una forma rápida, sin conexión y sin suscripción de mover archivos, por eso los compradores siguen pidiéndolas para los casos rutinarios.
Comparación de sus opciones
| Método | Nivel de seguridad | Esfuerzo de configuración | Lo mejor para |
|---|---|---|---|
| Memoria con cifrado por huella digital/hardware | Control de acceso más cifrado, si lo documenta el proveedor | Ninguno después del registro | Transferencias recurrentes de archivos sensibles, obsequios para clientes o ejecutivos con datos precargados |
| Cifrado de software (BitLocker, VeraCrypt, etc.) | Depende de una configuración correcta cada vez | Manual, por memoria | Memorias estándar ya en uso, transferencias únicas |
| Sanitización acorde a la sensibilidad (borrado seguro/criptográfico, o destrucción física) | Evita la recuperación de una memoria reutilizada o retirada, según la guía NIST SP 800-88 | Bajo a moderado, un paso adicional | Memorias compartidas o prestadas que circulan, y memorias en proceso de retiro |
| Copia de seguridad fuera de la memoria | Protege contra la pérdida, no contra la exposición | Bajo | Cualquier transferencia de datos confidenciales |
La tabla refleja la práctica general de seguridad USB, la guía NIST SP 800-88 Rev. 2 sobre sanitización de medios y la línea actual de memorias con huella digital de YOUSAN. Confirma las especificaciones de cifrado exactas y cualquier certificación de cumplimiento directamente con tu proveedor antes de asumir un estándar, ya que no todas las memorias «encrypted» del mercado documentan lo mismo.
Qué especificar al pedir memorias cifradas al por mayor
Si estás adquiriendo memorias USB para un equipo, una entrega de regalo a clientes o una entrega de proyecto y algunos de los datos serán sensibles, decide esto antes de solicitar una cotización, no después de que lleguen las memorias. Confirma si necesitas protección por huella digital de hardware o una memoria estándar que tu equipo cifrará por software. Pide por escrito el mecanismo de seguridad exacto, no solo la palabra «encrypted» en una ficha técnica. Si necesitas archivos precargados, confirma cómo maneja el proveedor tus datos de origen y si se eliminan de sus sistemas después de que se envía tu pedido, y revisa la capacidad de almacenamiento que realmente necesita contra el tamaño de precarga para que la sobrecarga de cifrado no reste espacio utilizable.
Una lista de verificación breve facilita entregar esto a un proveedor o a un revisor de seguridad interno:
| Requisito | Qué confirmar |
|---|---|
| Requisito de seguridad | Control de acceso por huella digital o hardware, cifrado por software o memoria estándar |
| Tipo de cifrado | Método y algoritmo exactos, indicados por escrito, no solo «encrypted» |
| Certificación | Cualquier certificación de cumplimiento que se afirme y la evidencia que la respalda |
| Manejo de precarga | Cómo se transferen los datos de origen, y si se eliminan de los sistemas del proveedor después del envío |
| Proceso de eliminación / saneamiento de datos | Clear, Purge o Destroy según NIST SP 800-88, acorde a la sensibilidad |
| Responsabilidad de copia de seguridad | Quién conserva una copia fuera de la memoria y dónde |
| Escenario de usuario | Transferencias confidenciales recurrentes frente a una entrega única, ya que el nivel de seguridad debe coincidir |
Revise los pasos de calidad y verificación del proveedor antes de comprometerse con un pedido al por mayor que involucre contenido confidencial.
Preguntas frecuentes
¿Es una memoria USB con huella digital realmente más segura que una protegida por contraseña?
Elimina un riesgo específico: no hay contraseña que adivinar, suplantar o anotar. Si es realmente más seguro en general depende de qué hay detrás del bloqueo por huella digital, ya que el acceso por huella es un método de autenticación, no prueba de cifrado de unidad completa por sí solo. Pide a tu proveedor documentar el cifrado y confirmarlo antes de asumir que una memoria con huella cubre tus necesidades de cumplimiento. Las memorias con huella también cuestan más por unidad y dependen de que el proceso de registro funcione correctamente, así que tienen más sentido para transferencias sensibles recurrentes en lugar de obsequios únicos.
¿Puedo simplemente proteger una carpeta con contraseña en lugar de cifrar toda la memoria?
Una contraseña de carpeta por sí sola no cifra los datos, solo añade un paso de inicio de sesión que una persona decidida a menudo puede sortear. El cifrado de disco o de unidad completa, ya sea de hardware o software, es lo que realmente protege los datos si se pierde la memoria.
¿Al eliminar un archivo de una memoria USB realmente se borra?
No. Un borrado estándar elimina el listado del archivo, no los datos mismos, que a menudo siguen recuperables hasta que se sobrescriben. En el almacenamiento flash específicamente, ni siquiera una herramienta de sobrescritura garantiza alcanzar cada bloque físico, por cómo las memorias flash gestionan el nivelado de desgaste internamente. Si una memoria llevó archivos sensibles y se reutiliza o retira, adecúa el método de sanitización a qué tan sensibles eran los datos en lugar de asumir que cualquier borrado o sobrescritura única es suficiente.
¿Qué pasa si necesito memorias para un equipo y algunas llevarán datos sensibles y otras no?
No necesitas pedir un solo nivel de seguridad para todo el lote. Especifica memorias con cifrado de hardware o huella digital para las unidades que llevarán archivos sensibles, y memorias estándar para todo lo demás, y luego confirma la división con tu proveedor en la etapa de cotización.
¿Alguna vez es mejor simplemente no usar una memoria USB para datos confidenciales?
A veces, sí. Los datos que necesitan una pista de auditoría de accesos, capacidad de borrado remoto o están sujetos a normas estrictas de cumplimiento sobre medios extraíbles, generalmente se manejan mejor mediante una plataforma gestionada. Para la mayoría de las transferencias confidenciales diarias, una memoria cifrada o con huella digital con las especificaciones adecuadas sigue cumpliendo el trabajo.
¿Maneja archivos confidenciales como parte de un pedido al por mayor de memorias USB? Envíe sus requisitos de seguridad y cantidad para obtener una cotización de memorias con huella digital o cifradas diseñadas para el trabajo.
 Español de México
 English
 Italiano
 Deutsch (Österreich)
 Русский
 Français
 Türkçe
 Bahasa Melayu