
Vous sécurisez des données sensibles sur une clé USB en contrôlant qui peut les ouvrir, en chiffrant ce qu'elle contient et en limitant la durée pendant laquelle elles restent exposées sans protection. Cela se résume à sept bonnes pratiques concrètes : utilisez une clé dotée d'un lecteur d'empreintes digitales ou d'un contrôle d'accès matériel intégré, ajoutez un chiffrement logiciel lorsque le matériel ne le permet pas, conservez une sauvegarde séparée, nettoyez correctement les clés une fois les données traitées, lancez un antivirus sur tout ordinateur que la clé rencontre, maintenez vos logiciels à jour et sachez quand une clé USB n'est tout simplement pas l'outil adapté.
Les clés USB restent adaptées à de nombreux transferts, mais elles doivent être spécifiées et manipulées en fonction de la sensibilité des données. Cela suppose de commander et d'utiliser le bon type de clé, et de la traiter comme vous traiteriez tout appareil susceptible de sortir par la porte dans la poche de quelqu'un.
Qu'est-ce qui constitue des données sensibles sur une clé USB ?
Les données sensibles désignent tout ce qui cause un préjudice réel si une mauvaise personne les lit : contrats clients, dossiers financiers, informations de santé, code source ou coordonnées personnelles couvertes par une réglementation sur la vie privée. Si la clé ne contient qu'un catalogue public, une présentation de conférence ou un autre document promotionnel, un stockage USB standard suffit généralement et aucun des contrôles ci-dessous n'a vraiment d'importance. Si elle contient des données clients, des contrats, des fichiers de paie, des dossiers médicaux, du code source ou d'autres informations personnelles réglementées, traitez-la comme un support sensible et spécifiez le chiffrement et le contrôle d'accès avant de commander, car la méthode choisie doit correspondre à l'enjeu.
1. Utilisez une clé dotée d'un lecteur d'empreintes digitales ou d'un contrôle d'accès matériel intégré
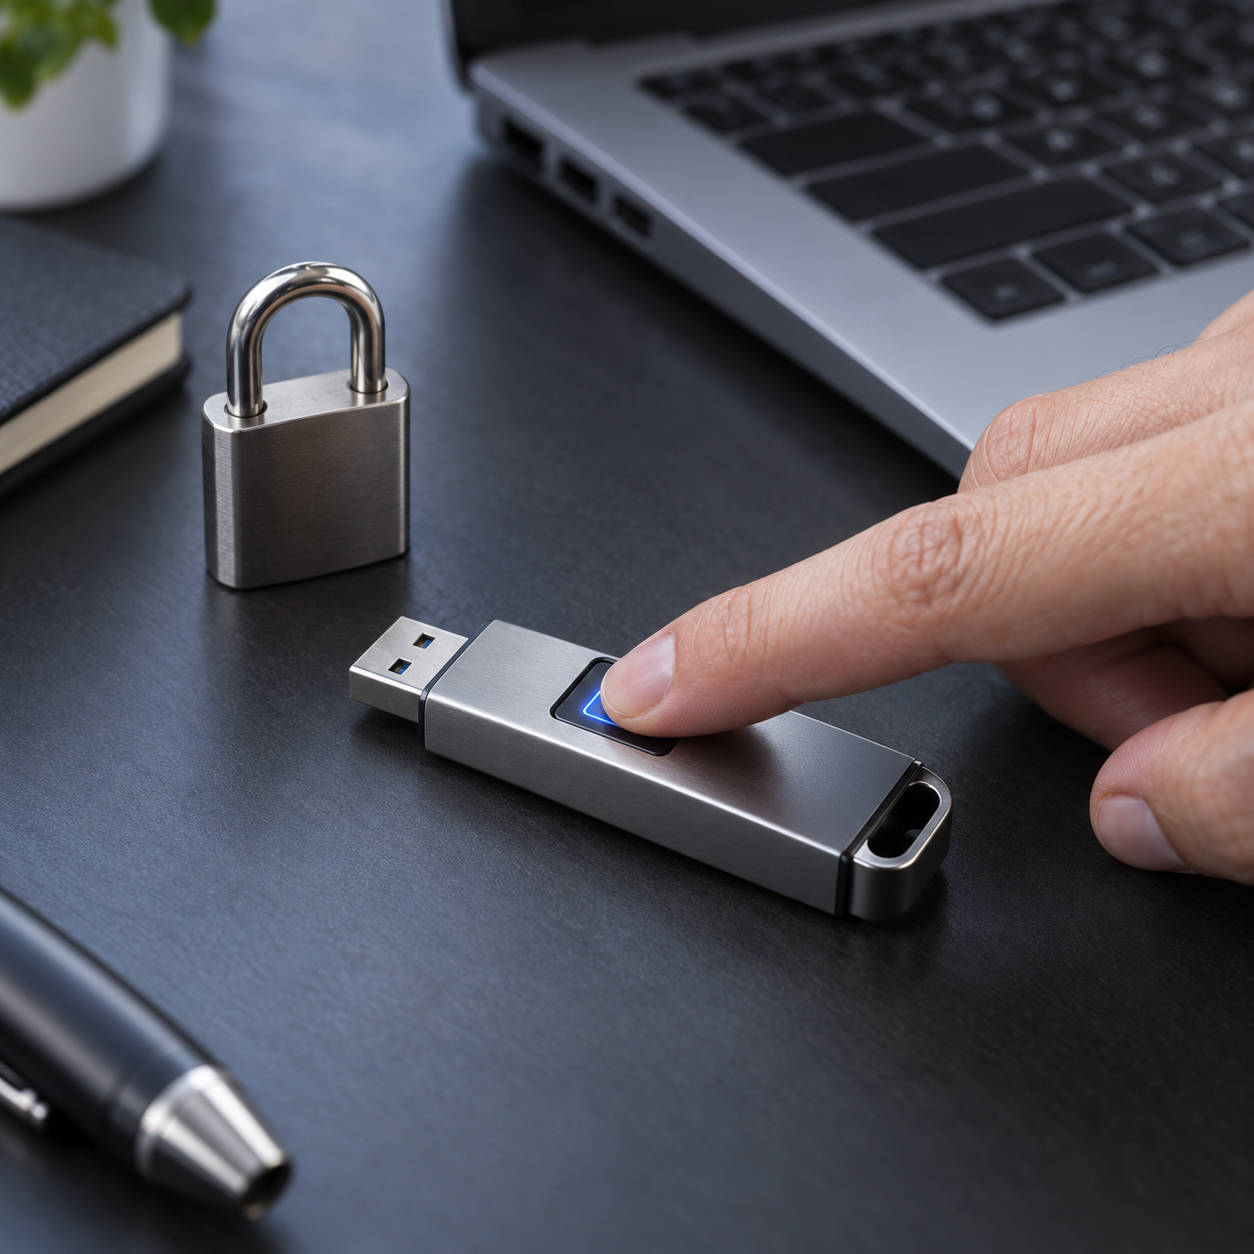
Pour les fichiers sensibles, choisissez une clé qui combine un contrôle d'accès et un chiffrement intégral documenté, plutôt que de vous contenter de l'accès par empreinte. Une clé USB à empreinte numérique verrouille l'accès derrière un enregistrement biométrique, si bien que les données restent inaccessibles tant qu'une empreinte enregistrée (ou une sauvegarde par code PIN/mot de passe, sur la plupart des modèles) ne les déverrouille pas. Cela diffère nettement d'un mot de passe sur un dossier, car il n'y a aucun mot de passe à hameçonner, deviner ou noter sur un papier collant. Mais l'accès par empreinte est une méthode d'authentification, non la preuve d'un chiffrement matériel intégral, d'une validation FIPS ou d'une gestion de clés de niveau entreprise en soi. Confirmez la méthode de chiffrement réelle, la procédure de récupération et toute certification requise avant de passer une commande en gros, plutôt que de supposer que « fingerprint » implique une norme de chiffrement précise.
Si vous vous procurez des clés pour une équipe ou un lot de cadeaux clients dont certaines unités transporteront des fichiers sensibles, mieux vaut le spécifier dès la commande plutôt que d'ajouter un logiciel de chiffrement a posteriori. Découvrez comment fonctionnent les clés USB à empreinte numérique et parcourez les modèles de clés à empreinte et chiffrées actuels de YOUSAN avant de finaliser une spécification en gros.
Une précaution : ne supposez pas qu'une clé à chiffrement matériel porte une certification précise à moins que le fournisseur ne l'affirme explicitement. Demandez par écrit la méthode de chiffrement exacte et toute certification de conformité plutôt que de supposer que « encrypted » désigne une norme particulière.
2. Ajoutez un chiffrement logiciel si votre clé ne l'a pas intégré
La plupart des clés USB, y compris les clés USB 2.0/3.0 simples sans matériel biométrique, ne chiffrent rien par défaut. Si vous utilisez une clé standard et devez protéger son contenu, les outils intégrés au système d'exploitation couvrent la plupart des cas : BitLocker sur les éditions Windows Pro/Enterprise, le formatage de disque chiffré sur macOS et des outils gratuits multiplateformes pour quiconque a besoin de la même protection sous Windows, macOS et Linux.
Le chiffrement logiciel est une solution de repli acceptable quand une clé à chiffrement matériel est indisponible ou hors budget, mais il repose sur une configuration réellement correcte à chaque fois, sur chaque clé, ce qui est précisément où cette méthode échoue en environnement d'équipe. Cette procédure détaillée couvre les étapes réelles de chiffrement si vous le configurez vous-même plutôt que de commander des unités à chiffrement matériel.
3. Conservez une sauvegarde qui n'est pas sur la même clé
Une clé USB est un point de défaillance unique. Si elle est perdue, volée ou corrompue, les données qui ne résident que sur elle disparaissent avec le problème de sécurité que vous cherchiez à éviter. Conservez une copie ailleurs, qu'il s'agisse d'un serveur d'entreprise, d'un dossier cloud géré ou d'une seconde clé chiffrée stockée séparément. La sauvegarde n'a pas besoin d'être sophistiquée, elle doit exister quelque part que la clé perdue ne peut pas emporter avec elle.
4. Nettoyez correctement les clés une fois les données traitées
Supprimer un fichier ne fait généralement que retirer son pointeur ; les données elles-mêmes restent souvent récupérables jusqu'à ce qu'elles soient écrasées. Pour le stockage flash précisément, ne comptez pas sur une suppression normale et méfiez-vous d'un outil de réécriture simple pour nettoyer entièrement la clé : la mémoire flash utilise un nivellement d'usure et des blocs de réserve en arrière-plan, si bien qu'une réécriture de fichier directe n'est pas garantie d'atteindre chaque bloc physique touché par les données.
Adaptez la méthode de nettoyage au niveau de sensibilité des fichiers. NIST SP 800-88 Rev. 2 présente cela comme un choix entre Clear, Purge et Destroy selon le niveau de risque : pour la réutilisation courante d'une clé ayant transporté des fichiers modérément sensibles, un outil d'effacement sécurisé ou cryptographique pris en charge par le fabricant (sur les clés qui le permettent) constitue une étape raisonnable de niveau Clear/Purge ; pour les clés ayant transporté des données très sensibles, ou destinées à la mise au rebut plutôt qu'à la réutilisation, la destruction physique est l'option la plus défendable. Cela compte surtout pour les clés qui circulent entre plusieurs personnes, comme une clé d'équipe partagée ou un prêt pour des transferts ponctuels.
5. Lancez un antivirus sur tout appareil où la clé est branchée.
Une clé USB peut récupérer des logiciels malveillants sur une machine infectée et les transporter vers la suivante qu'elle rencontre, données sensibles ou non. Maintenez un antivirus de poste actif sur tout ordinateur qui se connecte régulièrement à des clés USB, et considérez qu'une clé branchée sur une machine inconnue ou publique justifie une analyse avant de lui faire à nouveau confiance.
6. Maintenez votre système d'exploitation et vos outils de chiffrement à jour
Les logiciels de chiffrement et les systèmes d'exploitation reçoivent des correctifs pour une raison. Une version obsolète de BitLocker, de VeraCrypt ou du système d'exploitation peut présenter des vulnérabilités connues qu'une version à jour a déjà comblées. C'est une habitude de cinq minutes qui ne coûte rien et bouche les failles que les attaquants recherchent spécifiquement sur les systèmes anciens non corrigés. La les recommandations en cybersécurité de la FTC pour les petites entreprises aborde cette même habitude de mise à jour comme partie d'une base plus large, si vous définissez une politique pour une équipe plutôt que pour vos seuls appareils.
7. Sachez quand une clé USB n'est pas le bon choix
Certaines données ne devraient jamais circuler sur une clé USB, quel que soit leur niveau de chiffrement : tout ce qui exige une piste d'audit indiquant qui y a accédé et quand, tout ce qui nécessite une révocation à distance en cas de perte d'appareil, ou tout ce qui relève de règles de conformité restreignant spécifiquement les supports amovibles. Dans ces cas, une plateforme de partage de fichiers gérée ou un serveur d'entreprise fait ce qu'une clé USB ne peut structurellement pas faire. Pour tout le reste, une clé USB correctement spécifiée reste un moyen rapide, hors ligne et sans abonnement de déplacer des fichiers, ce qui explique que les acheteurs continuent d'en commander pour les cas courants.
Comparer vos options
| Méthode | Niveau de sécurité | Effort de configuration | Idéal pour |
|---|---|---|---|
| Clé à empreinte / à chiffrement matériel | Contrôle d'accès et chiffrement, si documenté par le fournisseur | Aucun après l'enregistrement | Transferts récurrents de fichiers sensibles, cadeaux clients ou dirigeants avec préchargement des données |
| Chiffrement logiciel (BitLocker, VeraCrypt, etc.) | Dépend d'une configuration correcte à chaque fois | Manuel, par clé | Clés standard déjà en usage, transferts ponctuels |
| Nettoyage adapté à la sensibilité (effacement sécurisé/cryptographique ou destruction physique) | Empêche la récupération depuis une clé réutilisée ou mise au rebut, selon les recommandations NIST SP 800-88 | Faible à modérée, une étape supplémentaire | Clés partagées ou prêtées en circulation, clés mises au rebut |
| Sauvegarde hors de la clé | Protège contre la perte, pas contre l'exposition | Faible | Tout transfert de données sensibles |
Le tableau reflète les pratiques générales de sécurité USB, les recommandations NIST SP 800-88 Rev. 2 sur le nettoyage des supports et la gamme actuelle de clés à empreinte de YOUSAN. Confirmez les spécifications de chiffrement exactes et toute certification de conformité directement auprès de votre fournisseur avant de supposer une norme, car tous les disques « encrypted » du marché ne documentent pas la même chose.
Que spécifier quand vous commandez des clés chiffrées en gros
Si vous achetez des clés USB pour une équipe, un lot de cadeaux clients ou une remise de projet, et qu'une partie des données sera sensible, décidez-le avant de demander un devis, pas après la livraison des clés. Confirmez si vous avez besoin d'une protection matérielle par empreinte ou d'une clé standard que votre équipe chiffrera en logiciel. Demandez le mécanisme de sécurité exact par écrit, et pas seulement le mot « encrypted » sur une fiche technique. Si vous avez besoin de fichiers préchargés, confirmez comment le fournisseur traite vos données sources et si elles sont supprimées de ses systèmes après l'expédition de votre commande, et vérifiez la la capacité de stockage dont vous avez réellement besoin par rapport à la taille de préchargement afin que la charge de chiffrement ne rogne pas l'espace utilisable.
Une courte liste de contrôle facilite la remise de cet élément à un fournisseur ou à un réviseur de sécurité interne :
| Exigence | À confirmer |
|---|---|
| Exigence de sécurité | Contrôle d'accès empreinte/matériel, chiffrement logiciel ou clé standard |
| Type de chiffrement | Méthode et algorithme exacts, indiqués par écrit, et pas seulement « encrypted » |
| Certification | Toute certification de conformité revendiquée, et les éléments la justifiant |
| Gestion du préchargement | Comment les données sources sont transférées, et si elles sont supprimées des systèmes du fournisseur après l'expédition |
| Processus de suppression / nettoyage des données | Clear, Purge ou Destroy selon NIST SP 800-88, adapté à la sensibilité |
| Responsabilité de la sauvegarde | Qui conserve une copie hors de la clé, et où |
| Scénario utilisateur | Transferts sensibles récurrents contre des cadeaux ponctuels, car le niveau de sécurité doit correspondre |
Examinez les étapes de qualité et de vérification du fournisseur avant de vous engager dans une commande en gros comprenant du contenu sensible.
Questions fréquemment posées
Une clé USB à empreinte est-elle réellement plus sûre qu'une clé protégée par mot de passe ?
Elle élimine un risque précis : il n'y a aucun mot de passe à deviner, hameçonner ou noter. Qu'elle soit réellement plus sûre dans l'ensemble dépend de ce qui se cache derrière le verrou par empreinte, car l'accès par empreinte est une méthode d'authentification, non la preuve d'un chiffrement intégral en soi. Demandez à votre fournisseur de documenter le chiffrement et de le confirmer avant de supposer qu'une clé à empreinte couvre vos besoins de conformité. Les clés à empreinte coûtent aussi plus cher à l'unité et dépendent d'un enregistrement correct, aussi sont-elles plus pertinentes pour les transferts sensibles récurrents que pour les cadeaux ponctuels.
Puis-je simplement protéger un dossier par mot de passe au lieu de chiffrer toute la clé ?
Un mot de passe de dossier à lui seul ne chiffre pas les données, il ajoute seulement une étape de connexion qu'une personne déterminée peut souvent contourner. Le chiffrement de disque ou de clé intégral, matériel ou logiciel, est ce qui protège réellement les données en cas de perte de la clé.
Supprimer un fichier d'une clé USB l'efface-t-il réellement ?
Non. Une suppression standard retire l'entrée du fichier, pas les données elles-mêmes, qui restent souvent récupérables jusqu'à ce qu'elles soient écrasées. Pour le stockage flash précisément, même un outil de réécriture n'est pas garanti d'atteindre chaque bloc physique, en raison de la gestion interne du nivellement d'usure par les clés flash. Si une clé a transporté des fichiers sensibles et est réutilisée ou mise au rebut, adaptez la méthode de nettoyage au niveau de sensibilité des données plutôt que de supposer qu'une seule suppression ou réécriture suffit.
Et si j'ai besoin de clés pour une équipe, dont certaines transporteront des données sensibles et d'autres non ?
Vous n'avez pas à commander un seul niveau de sécurité pour tout le lot. Spécifiez des clés à chiffrement matériel ou à empreinte pour les unités qui transporteront des fichiers sensibles, et des clés standard pour le reste, puis confirmez la répartition avec votre fournisseur au stade du devis.
Est-il parfois préférable de ne simplement pas utiliser de clé USB pour les données sensibles ?
Parfois, oui. Les données nécessitant une piste d'audit des accès, une capacité d'effacement à distance ou relevant de règles de conformité strictes sur les supports amovibles sont généralement mieux gérées via une plateforme gérée. Pour la plupart des transferts sensibles quotidiens, une clé chiffrée ou à empreinte correctement spécifiée fait toujours l'affaire.
Vous gérez des fichiers sensibles dans le cadre d'une commande de clés USB en gros ? Soumettez vos exigences de sécurité et votre quantité pour obtenir un devis sur des clés à empreinte ou chiffrées conçues pour cela.
 Français
 English
 Español de México
 Italiano
 Deutsch (Österreich)
 Русский
 Türkçe
 Bahasa Melayu