
Вы защищаете конфиденциальные данные на USB-накопителе, контролируя, кто может его открыть, шифруя то, что на нём, и ограничивая время нахождения данных незащищёнными. Это сводится к семи практическим привычкам: используйте накопитель со встроенным сканером отпечатков пальцев или аппаратным контролем доступа, добавьте программное шифрование там, где аппаратного нет, храните отдельную резервную копию, правильно санируйте накопители, когда закончите работу с данными на них, запускайте антивирус на любом устройстве, к которому подключается накопитель, своевременно обновляйте ПО и знайте, когда USB-накопитель вообще не подходит для задачи.
USB-накопители по-прежнему подходят для многих передач, но они должны быть определены и обращены в соответствии с чувствительностью данных. Это означает заказ и использование правильного типа накопителя и обращение с ним так, как вы обращались бы с любым устройством, которое может уйти за дверь в чьём-то кармане.
Что считается конфиденциальными данными на USB-накопителе
Конфиденциальные данные — это всё, что наносит реальный ущерб, если его прочитает не тот человек: клиентские договоры, финансовые записи, медицинская информация, исходный код или персональные сведения, охваченные нормами конфиденциальности. Если накопитель несёт только публичный каталог, конференц-презентацию или иной рекламный материал, стандартного USB-хранилища обычно достаточно, и ни один из перечисленных ниже элементов управления особо не важен. Если он несёт клиентские данные, договоры, файлы зарплаты, медицинские записи, исходный код или иную регулируемую персональную информацию, отноитесь к нему как к конфиденциальному носителю и укажите шифрование и контроль доступа до заказа, поскольку выбранный метод должен соответствовать ставкам.
1. Используйте накопитель со встроенным сканером отпечатков пальцев или аппаратным контролем доступа
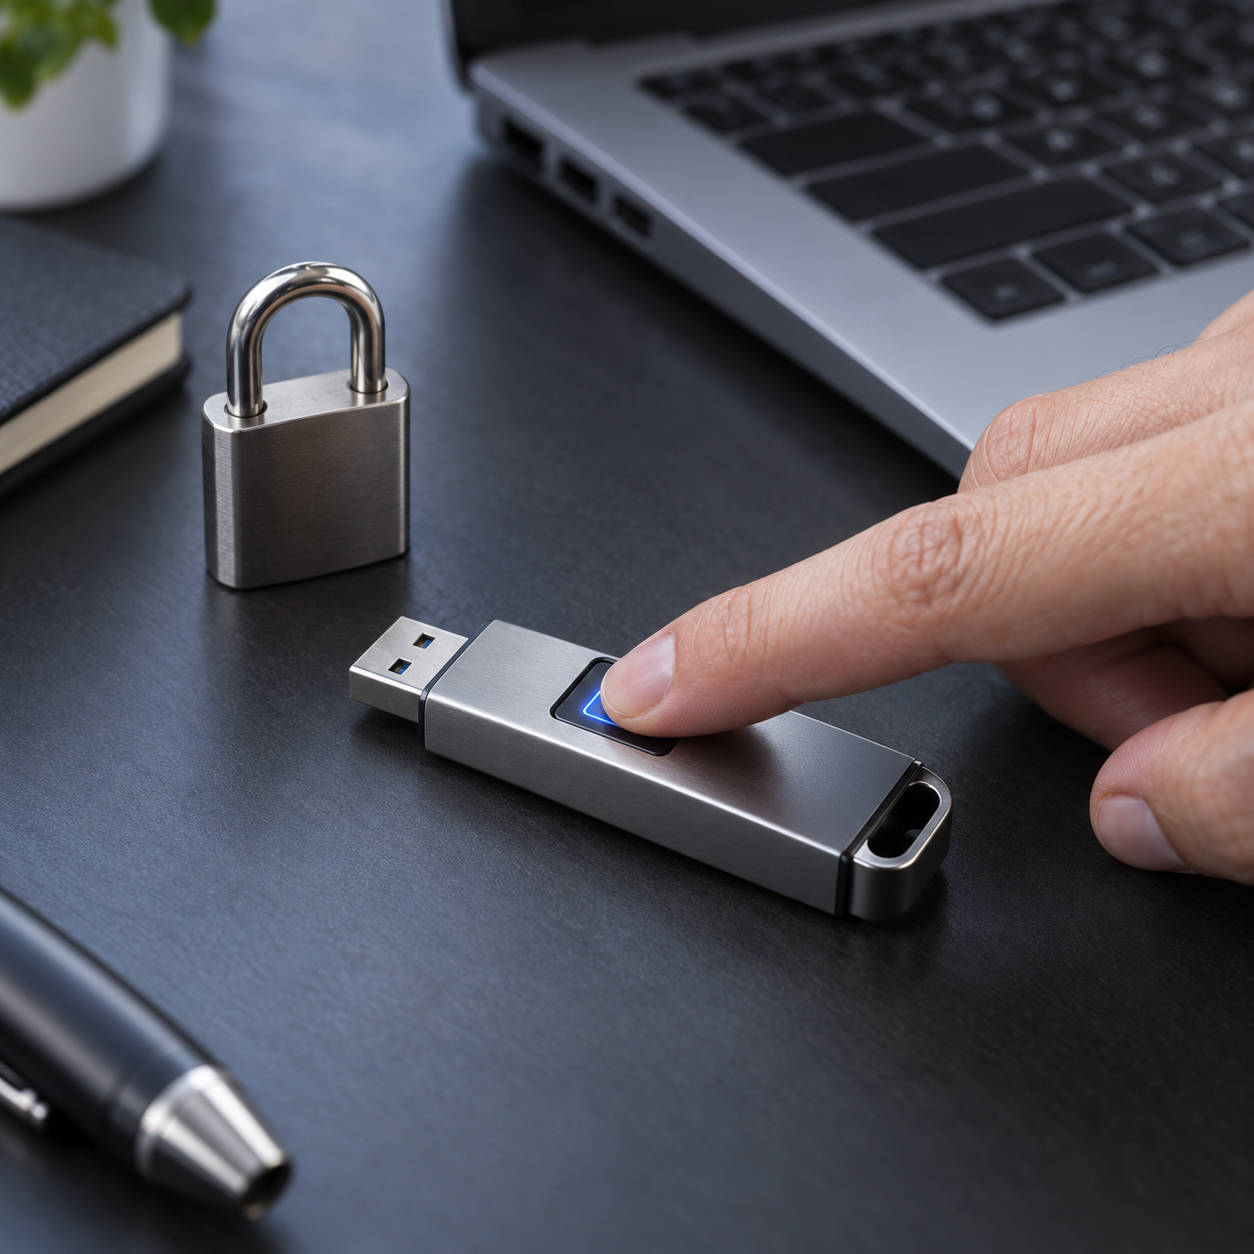
Для конфиденциальных файлов выбирайте накопитель, который сочетает контроль доступа с задокументированным полным шифрованием диска, а не полагайтесь только на доступ по отпечатку. USB-накопитель с отпечатком пальца блокирует доступ с помощью биометрической регистрации, поэтому данные остаются недоступными, пока зарегистрированный отпечаток (или резервный PIN/пароль, на большинстве моделей) их не разблокирует. Это существенно отличается от пароля на папке, поскольку нечего фишинговать, угадывать или оставлять записанным на липкой записке. Но доступ по отпечатку — это метод аутентификации, а не доказательство полного аппаратного шифрования диска, валидации FIPS или корпоративного управления ключами сам по себе. Подтвердите фактический метод шифрования, процесс восстановления и любую требуемую сертификацию до размещения оптового заказа, вместо того чтобы предполагать, что «fingerprint» подразумевает конкретный стандарт шифрования.
Если вы закупаете накопители для команды или рекламной раздачи клиентам, где часть устройств будет нести конфиденциальные файлы, стоит прописать это на этапе заказа, а не добавлять ПО шифрования задним числом. Смотрите, как работают USB-накопители с отпечатком пальца и просмотрите актуальные модели накопителей YOUSAN с отпечатком пальца и шифрованием до того, как вы утвердите оптовые характеристики.
Одно предостережение: не предполагайте, что накопитель с аппаратным шифрованием имеет конкретную сертификацию, если поставщик прямо не заявляет об этом. Запросите точный метод шифрования и любую сертификацию соответствия в письменном виде, вместо того чтобы предполагать, что «encrypted» означает конкретный стандарт.
2. Добавьте программное шифрование, если оно не встроено в ваш накопитель
Большинство USB-накопителей, включая простые накопители USB 2.0/3.0 без биометрического оборудования, ничего не шифруют по умолчанию. Если вы работаете со стандартным накопителем и хотите защитить то, что на нём, встроенных средств операционной системы достаточно в большинстве случаев: BitLocker в редакциях Windows Pro/Enterpriseшифрованное форматирование диска в macOS и бесплатные кроссплатформенные инструменты для любого, кому нужна та же защита в Windows, macOS и Linux.
Программное шифрование — разумная альтернатива, когда накопителя с аппаратным шифрованием нет в наличии или он не в бюджете, но оно зависит от того, что вы действительно правильно настраиваете его каждый раз на каждом накопителе, и именно здесь этот метод даёт сбой в командной среде. Это руководство охватывает фактические шаги шифрования если вы настраиваете это сами, а не заказываете устройства с аппаратным шифрованием.
3. Храните резервную копию, которой нет на том же накопителе
USB-накопитель — это единая точка отказа. Если он потерян, украден или повреждён, любые данные, хранящиеся только на нём, исчезают вместе с той проблемой безопасности, которую вы пытались избежать. Храните копию в другом месте — будь то сервер компании, управляемая облачная папка или второй зашифрованный накопитель, хранящийся отдельно. Резервной копии не нужно быть изощрённой, она должна существовать там, где потерянный накопитель не сможет забрать её с собой.
4. Правильно санируйте накопители, когда закончите работу с данными
Обычное удаление файла просто удаляет указатель на него; сами данные часто остаются восстанавливаемыми, пока не будут перезаписаны. Для флеш-памяти в частности не полагайтесь на обычное удаление и будьте осторожны, доверяя простому инструменту перезаписи для полной санации накопителя: флеш-память использует выравнивание износа и резервные блоки «за кулисами», поэтому прямая перезапись файла не гарантирует достижения каждого физического блока, которого коснулись данные.
Подбирайте метод санации в соответствии с тем, насколько конфиденциальными были файлы. NIST SP 800-88 Rev. 2 формулирует это как выбор между Clear, Purge и Destroy в зависимости от уровня риска: для планового повторного использования накопителя, который нес умеренно конфиденциальные файлы, поддерживаемый поставщиком инструмент secure-erase или cryptographic-erase (на накопителях, которые его поддерживают) — разумный шаг уровня Clear/Purge; для накопителей, несших высокочувствительные данные, или тех, что выводятся из эксплуатации, а не переиспользуются, физическое уничтожение — более обоснованный вариант. Это особенно важно для накопителей, которые циркулируют между людьми, например общего командного накопителя или временного устройства для разовых передач.
5. Запускайте антивирус на любом устройстве, к которому подключается накопитель
USB-накопитель может подхватить вредоносное ПО на одном заражённом устройстве и перенести его на следующее, к которому он подключается, независимо от наличия конфиденциальных данных. Держите антивирус на конечных точках активным на любом компьютере, который регулярно подключается к USB-накопителям, и рассматривайте накопитель, подключавшийся к неизвестному или общественному устройству, как повод выполнить сканирование, прежде чем снова ему доверять.
6. Обновляйте операционную систему и средства шифрования
Программное обеспечение шифрования и операционные системы исправляются не зря. Устаревшая версия BitLocker, VeraCrypt или ОС может содержать известные уязвимости, которые текущая версия уже закрыла. Это пятиминутная привычка, которая ничего не стоит и закрывает бреши, которые злоумышленники специально ищут на старых непропатченных системах. Это руководство FTC по кибербезопасности для малого бизнеса охватывает ту же привычку гигиены обновлений как часть более широкой базы, если вы устанавливаете политику для команды, а не только для своих устройств.
7. Знайте, когда USB-накопитель — неправильный выбор
Некоторые данные вообще не должны перемещаться на USB-накопителе, независимо от того, насколько хорошо они зашифрованы: всё, что требует журнала аудита, кто и когда получил доступ, всё, что требует удалённого отзыва при утере устройства, или всё, что подпадает под правила соответствия, конкретно ограничивающие съёмные носители. В этих случаях управляемая платформа обмена файлами или сервер компании выполняет работу, которую USB-накопитель структурно не может. Для всего остального правильно описанный USB-накопитель остаётся быстрым, автономным способом перемещения файлов без абонентской платы — именно поэтому покупатели продолжают заказывать их для рутинных случаев.
Сравнение ваших вариантов
| Метод | Уровень безопасности | Усилия по настройке | Лучше всего подходит для |
|---|---|---|---|
| Накопитель с отпечатком пальца / аппаратным шифрованием | Контроль доступа плюс шифрование, если задокументировано поставщиком | Нет после регистрации | Регулярные передачи конфиденциальных файлов, рекламная раздача клиентам или руководству с предзагрузкой данных |
| Программное шифрование (BitLocker, VeraCrypt и т. д.) | Зависит от правильной настройки каждый раз | Вручную, для каждого накопителя | Стандартные накопители, уже используемые в работе, разовые передачи |
| Санация, подобранная по чувствительности (безопасное/криптографическое стирание или физическое уничтожение) | Предотвращает восстановление с повторно используемого или списанного накопителя согласно руководству NIST SP 800-88 | От низкой до умеренной, один дополнительный шаг | Общие или временные накопители, которые циркулируют, списываемые накопители |
| Резервная копия вне накопителя | Защищает от потери, а не от раскрытия | Низкий | Любая передача конфиденциальных данных |
Таблица отражает общую практику безопасности USB, руководство NIST SP 800-88 Rev. 2 по санации носителей и актуальную линейку накопителей YOUSAN с отпечатком пальца. Подтвердите точные характеристики шифрования и любую сертификацию соответствия напрямую у поставщика, прежде чем предполагать стандарт, поскольку не каждый «encrypted» накопитель на рынке документирует одно и то же.
Что указать при заказе зашифрованных накопителей оптом
Если вы закупаете USB-накопители для команды, рекламной раздачи клиентам или передачи проекта и часть данных будет конфиденциальной, решите это до запроса расценок, а не после прибытия накопителей. Подтвердите, нужна ли вам аппаратная защита по отпечатку или стандартный накопитель, который ваша команда зашифрует программно. Запросите точный механизм безопасности в письменном виде, а не просто слово «encrypted» в спецификации. Если вам нужны предзагруженные файлы, подтвердите, как поставщик обрабатывает ваши исходные данные и удаляются ли они из их систем после отгрузки заказа, и проверьте фактически необходимый объём хранилища по размеру предзагрузки, чтобы накладные расходы шифрования не съедали полезное пространство.
Краткий чек-лист облегчает передачу этого поставщику или внутреннему проверяющему безопасность:
| Требование | Что подтвердить |
|---|---|
| Требование безопасности | Контроль доступа по отпечатку / аппаратный, программное шифрование или стандартный накопитель |
| Тип шифрования | Точный метод и алгоритм, указанные в письменном виде, а не просто «encrypted» |
| Сертификация | Любая заявленная сертификация соответствия и подтверждающие её доказательства |
| Обработка предзагрузки | Как передаются исходные данные и удаляются ли они из систем поставщика после отгрузки |
| Процесс удаления / санации данных | Clear, Purge или Destroy согласно NIST SP 800-88, подобранные по чувствительности |
| Ответственность за резервную копию | Кто хранит копию вне накопителя и где |
| Сценарий пользователя | Регулярные конфиденциальные передачи против разовой раздачи, поскольку уровень безопасности должен соответствовать |
Проверьте качество поставщика и шаги верификации до того, как приступите к оптовому заказу, связанному с конфиденциальным содержимым.
Часто задаваемые вопросы
Действительно ли USB-накопитель с отпечатком пальца безопаснее, чем защищённый паролем?
Он устраняет один конкретный риск: нечего угадывать, фишинговать или записывать. Действительно ли он в целом безопаснее, зависит от того, что стоит за замком по отпечатку, поскольку доступ по отпечатку — это метод аутентификации, а не доказательство полного шифрования диска сам по себе. Попросите поставщика задокументировать шифрование и подтвердить его, прежде чем предполагать, что накопитель с отпечатком покрывает ваши потребности в соответствии. Накопители с отпечатком также стоят дороже за единицу и зависят от правильной работы процесса регистрации, поэтому они имеют наибольший смысл для регулярных конфиденциальных передач, а не для разовых раздач.
Можно ли просто защитить папку паролем вместо шифрования всего накопителя?
Пароль на папку сам по себе не шифрует данные, он лишь добавляет шаг входа, который настойчивый пользователь часто может обойти. Полнодисковое или полное шифрование накопителя — аппаратное или программное — действительно защищает данные в случае утери накопителя.
Действительно ли удаление файла с USB-накопителя удаляет его?
Нет. Стандартное удаление убирает запись о файле, а не сами данные, которые часто остаются восстановимыми, пока не будут перезаписаны. В частности, на флеш-накопителях даже инструмент перезаписи не гарантирует доступа к каждому физическому блоку из-за того, как накопители внутренне управляют выравниванием износа. Если накопитель содержал конфиденциальные файлы и сейчас переиспользуется или списывается, подбирайте метод санитарной очистки в соответствии с уровнем чувствительности данных, а не считайте достаточным любое единичное удаление или перезапись.
Что, если мне нужны накопители для команды, и некоторые будут содержать конфиденциальные данные, а некоторые — нет?
Не нужно заказывать один уровень защиты на всю партию. Укажите аппаратно-зашифрованные накопители или накопители со сканером отпечатка пальца для тех экземпляров, которые будут содержать конфиденциальные файлы, а стандартные накопители — для всего остального, затем подтвердите такое разделение с поставщиком на этапе запроса цены.
Бывает ли лучше просто не использовать USB-накопитель для конфиденциальных данных?
Иногда да. Данные, которым нужен журнал аудита доступа, возможность удалённого стирания или которые подпадают под строгие правила соответствия в отношении съёмных носителей, обычно лучше обрабатывать через управляемую платформу. Для большинства повседневных передач конфиденциальных данных правильно подобранный зашифрованный накопитель или накопитель со сканером отпечатка пальца по-прежнему справляется с задачей.
Работаете с конфиденциальными файлами в рамках оптового заказа USB-накопителей? Отправьте свои требования к защите и количество, чтобы получить расчёт стоимости накопителей со сканером отпечатка пальца или зашифрованных накопителей, созданных для этой задачи.
 Русский
 English
 Español de México
 Italiano
 Deutsch (Österreich)
 Français
 Türkçe
 Bahasa Melayu