
Proteggi i dati sensibili su una chiavetta USB controllando chi può aprirla, crittografando ciò che contiene e limitando per quanto tempo resta lì non protetta. Si riduce a sette abitudini pratiche: usa una chiavetta con impronta digitale o controllo di accesso hardware integrato, aggiungi crittografia software dove l'hardware non è disponibile, mantieni un backup separato, sanifica le chiavette correttamente una volta terminato con i dati in esse contenuti, esegui l'antivirus su qualsiasi macchina toccata dalla chiavetta, mantieni il software aggiornato e sappi quando una chiavetta USB non è affatto lo strumento giusto per il lavoro.
Le chiavette USB possono essere ancora appropriate per molti trasferimenti, ma devono essere specificate e gestite secondo la sensibilità dei dati. Ciò significa ordinare e usare il tipo giusto di chiavetta e trattarla come tratteresti qualsiasi dispositivo che possa uscire dalla porta nella tasca di qualcuno.
Cosa conta come dato sensibile su una chiavetta USB
Il dato sensibile è qualsiasi cosa che provochi danno reale se letta dalla persona sbagliata: contratti clienti, registri finanziari, informazioni sanitarie, codice sorgente o dettagli personali coperti da normative sulla privacy. Se la chiavetta contiene solo un catalogo pubblico, una presentazione a conferenza o altro materiale promozionale, l'archiviazione USB standard è di solito sufficiente e nessuno dei controlli sotto ha molta importanza. Se contiene dati clienti, contratti, file paghe, cartelle cliniche, codice sorgente o altre informazioni personali regolamentate, trattala come supporto sensibile e specifica crittografia e controllo di accesso prima di ordinare, poiché il metodo scelto deve corrispondere alle poste in gioco.
1. Usa una chiavetta con impronta digitale integrata o controllo di accesso hardware
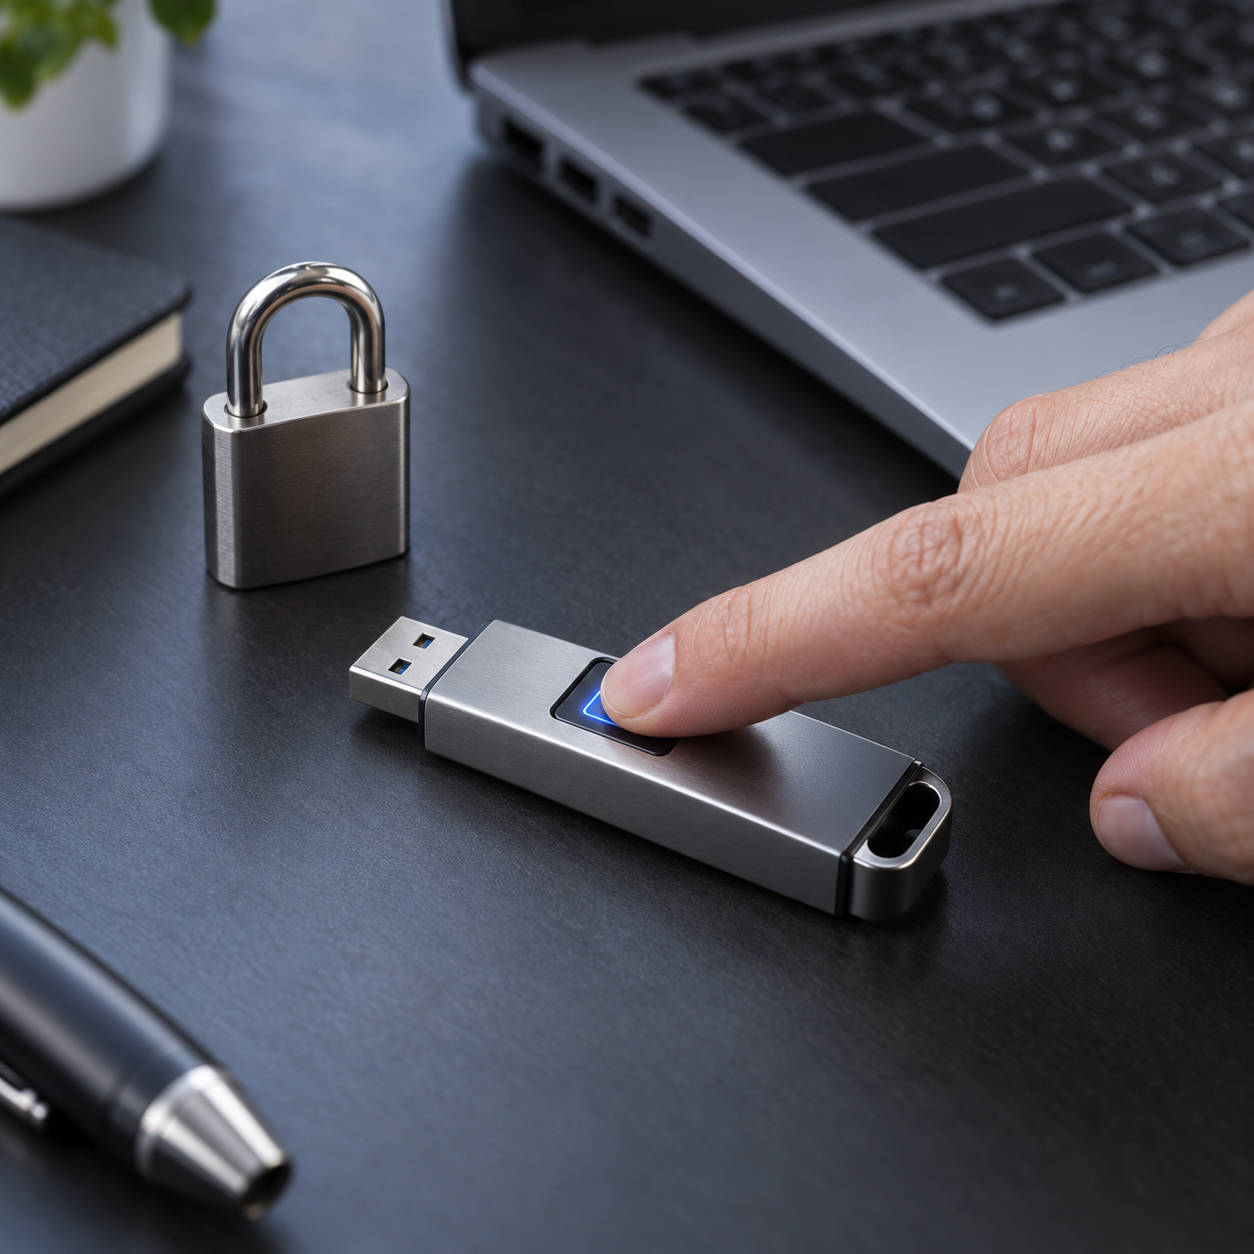
Per file sensibili, scegli una chiavetta che combini il controllo di accesso con crittografia documentata dell'intera unità, anziché ricorrere di default solo all'accesso con impronta digitale. Una chiavetta USB a impronta digitale blocca l'accesso dietro l'arruolamento biometrico, così i dati restano inaccessibili finché un'impronta registrata (o un backup PIN/password, nella maggior parte dei modelli) non li sblocca. Questo è sostanzialmente diverso da una password su una cartella, poiché non c'è password da phishing, da indovinare o da lasciare scritta su un post-it. Ma l'accesso con impronta digitale è un metodo di autenticazione, non una prova di crittografia hardware dell'intera unità, validazione FIPS o gestione delle chiavi di livello enterprise di per sé. Conferma il metodo di crittografia effettivo, il processo di recupero e qualsiasi certificazione richiesta prima di effettuare un ordine all'ingrosso, anziché presumere che "fingerprint" implichi uno standard di crittografia specifico.
Se stai approvvigionando chiavette per un lotto di regali a team o clienti dove alcune unità conterranno file sensibili, vale la pena specificarlo in fase d'ordine anziché aggiungere software di crittografia a posteriori. Vedi come funzionano le chiavette USB a impronta digitale e sfoglia i modelli attuali di chiavette a impronta digitale e crittografate di YOUSAN prima di finalizzare una specifica all'ingrosso.
Una cautela: non presupporre che una chiavetta crittografata hardware abbia una certificazione specifica a meno che il fornitore non lo dichiari direttamente. Chiedi per iscritto il metodo di crittografia esatto e qualsiasi certificazione di conformità anziché presumere che "encrypted" significhi uno standard particolare.
2. Aggiungi crittografia software se la tua chiavetta non ce l'ha integrata
La maggior parte delle chiavette USB, incluse le semplici chiavette USB 2.0/3.0 senza hardware biometrico, non crittografa nulla per default. Se lavori con una chiavetta standard e devi proteggere ciò che contiene, gli strumenti integrati del sistema operativo coprono la maggior parte dei casi: BitLocker su edizioni Windows Pro/Enterprise, formattazione crittografata del disco su macOS e strumenti gratuiti multipiattaforma per chi ha bisogno della stessa protezione su Windows, macOS e Linux.
La crittografia software è un ripiego ragionevole quando una chiavetta crittografata hardware non è disponibile o non rientra nel budget, ma dipende dal fatto che tu la configuri correttamente ogni volta, su ogni chiavetta, ed è esattamente qui che questo metodo fallisce in un ambiente di team. Questa guida passo passo tratta i passaggi di crittografia effettivi se stai configurando questo da solo anziché ordinare unità crittografate hardware.
3. Mantieni un backup che non sia sulla stessa chiavetta
Una chiavetta USB è un singolo punto di fallimento. Se viene persa, rubata o corrotta, qualunque dato presente solo su di essa scompare insieme al problema di sicurezza che cercavi di evitare. Conserva una copia da un'altra parte, che sia un server aziendale, una cartella cloud gestita o una seconda chiavetta crittografata conservata separatamente. Il backup non deve essere elaborato, deve esistere da qualche parte dove la chiavetta persa non possa portarlo con sé.
4. Sanifica le chiavette correttamente una volta terminato con i dati
Eliminare un file normalmente rimuove solo il puntatore a esso; i dati stessi restano spesso recuperabili finché non vengono sovrascritti. Per l'archiviazione flash nello specifico, non fare affidamento su una cancellazione normale e fai attenzione a fidarti di un semplice strumento di sovrascrittura per sanificare completamente la chiavetta: la memoria flash usa wear leveling e blocchi di riserva dietro le quinte, quindi una semplice sovrascrittura di file non è garantita raggiungere ogni blocco fisico toccato dai dati.
Abbina il metodo di sanificazione alla sensibilità dei file. NIST SP 800-88 Rev. 2 inquadra questo come una scelta tra Clear, Purge e Destroy a seconda del livello di rischio: per il riutilizzo di routine di una chiavetta che ha contenuto file moderatamente sensibili, uno strumento secure-erase o cryptographic-erase supportato dal fornitore (su chiavette che lo supportano) è un passaggio ragionevole di livello Clear/Purge; per chiavette che hanno contenuto dati ad alta sensibilità, o che vengono dismesse anziché riutilizzate, la distruzione fisica è l'opzione più difendibile. Questo conta soprattutto per chiavette che circolano tra persone, come una chiavetta di team condivisa o un prestito usato per trasferimenti una tantum.
5. Esegui l'antivirus su qualsiasi dispositivo in cui inserisci la chiavetta
Una chiavetta USB può acquisire malware da una macchina infetta e trasportarlo su quella successiva con cui entra in contatto, dati sensibili o meno. Mantieni l'antivirus dell'endpoint attivo su qualsiasi computer che si connette regolarmente a chiavette USB e considera il fatto che una chiavetta che 'è stata collegata a una macchina sconosciuta o pubblica come un motivo per scansionarla prima di fidarti di nuovo.
6. Mantieni aggiornati il tuo sistema operativo e gli strumenti di crittografia
Il software di crittografia e i sistemi operativi ricevono patch per un motivo preciso. Una versione obsoleta di BitLocker, VeraCrypt o del sistema operativo può contenere vulnerabilità note che una versione attuale ha già corretto. È un'abitudine di cinque minuti che non costa nulla e chiude falle che gli attaccanti cercano specificamente nei sistemi meno recenti e non aggiornati. Il La guida sulla cybersecurity della FTC per le piccole imprese tratta questa stessa abitudine di igiene degli aggiornamenti come parte di una baseline più ampia, se stai definendo una policy per un team anziché solo per i tuoi dispositivi.
7. Sappi quando una chiavetta USB non è la scelta giusta
Alcuni dati non dovrebbero viaggiare su una chiavetta USB proprio per nulla, indipendentemente da quanto sia ben crittografata: qualsiasi cosa che richieda una tracciabilità degli accessi di chi vi ha acceduto e quando, qualsiasi cosa che necessiti di revoca remota se un dispositivo viene smarrito, o qualsiasi cosa soggetta a norme di conformità che limitano specificamente i supporti rimovibili. In questi casi, una piattaforma di condivisione file gestita o un server aziendale svolgono il compito che una chiavetta USB strutturalmente non può svolgere. Per tutto il resto, una chiavetta USB correttamente specificata resta un modo rapido, offline e senza abbonamento per spostare file, ed è per questo che gli acquirenti continuano a ordinarle per i casi di routine.
Confronto delle opzioni
| Metodo | Livello di sicurezza | Impegno di configurazione | Il migliore per |
|---|---|---|---|
| Chiavetta crittografata hardware/impronta digitale | Controllo degli accessi più crittografia, se documentato dal fornitore | Nessuno dopo la registrazione | Trasferimenti ricorrenti di file sensibili, omaggi per clienti o dirigenti con pre caricamento dati |
| Crittografia software (BitLocker, VeraCrypt, ecc.) | Dipende da una configurazione corretta ogni volta | Manuale, per chiavetta | Chiavette standard già in uso, trasferimenti singoli |
| Sanitizzazione commisurata alla sensibilità (cancellazione sicura/crittografica o distruzione fisica) | Impedisce il recupero da una chiavetta riutilizzata o dismessa, secondo le linee guida NIST SP 800-88 | Bassa o moderata, un passaggio in più | Chiavette condivise o in prestito che circolano, chiavette in fase di dismissione |
| Backup esterno alla chiavetta | Protegge dalla perdita, non dall'esposizione | Bassa | Qualsiasi trasferimento di dati sensibili |
La tabella riflette la prassi generale di sicurezza USB, le linee guida NIST SP 800-88 Rev. 2 sulla sanitizzazione dei supporti e l'attuale gamma di chiavette a impronta digitale di YOUSAN. Conferma le specifiche esatte di crittografia e qualsiasi certificazione di conformità direttamente con il tuo fornitore prima di dare per scontato uno standard, poiché non ogni drive "encrypted" sul mercato documenta la stessa cosa.
Cosa specificare quando ordini chiavette crittografate all'ingrosso
Se stai acquistando chiavette USB per un team, una campagna di omaggi per clienti o la consegna di un progetto e alcuni dati saranno sensibili, decidi questo prima di richiedere un preventivo, non dopo l'arrivo delle chiavette. Conferma se hai bisogno di protezione hardware a impronta digitale o di una chiavetta standard che il tuo team crittograferà via software. Chiedi il meccanismo di sicurezza esatto per iscritto, non solo la parola "encrypted" su un documento tecnico. Se ti servono file pre caricati, conferma come il fornitore gestisce i tuoi dati sorgente e se vengono eliminati dai loro sistemi dopo la spedizione dell'ordine, e verifica la capacità di archiviazione di cui hai realmente bisogno rispetto alla dimensione del pre caricamento così l'overhead di crittografia non erode lo spazio utilizzabile.
Un breve elenco di controllo rende più facile consegnarlo a un fornitore o a un revisore della sicurezza interno:
| Requisito | Cosa confermare |
|---|---|
| Requisito di sicurezza | Controllo degli accessi a impronta digitale/hardware, crittografia software o chiavetta standard |
| Tipo di crittografia | Metodo e algoritmo esatti, indicati per iscritto, non solo "encrypted" |
| Certificazione | Eventuale certificazione di conformità dichiarata e relative evidenze a supporto |
| Gestione del pre caricamento | Come vengono trasferiti i dati sorgente e se vengono eliminati dai sistemi del fornitore dopo la spedizione |
| Processo di eliminazione dati / sanitizzazione | Clear, Purge o Destroy secondo NIST SP 800-88, commisurati alla sensibilità |
| Responsabilità del backup | Chi conserva una copia esterna alla chiavetta e dove |
| Scenario d'uso | Trasferimenti sensibili ricorrenti rispetto a omaggi singoli, poiché il livello di sicurezza dovrebbe corrispondere |
Esamina la qualità del fornitore e le fasi di verifica prima di impegnarti in un ordine all'ingrosso che coinvolga contenuti sensibili.
Domande frequenti
Una chiavetta USB a impronta digitale è effettivamente più sicura di una protetta da password?
Elimina un rischio specifico: non c'è password da indovinare, ottenere con phishing o annotare. Se sia effettivamente più sicura nel complesso dipende da ciò che c'è dietro la serratura a impronta digitale, poiché l'accesso a impronta digitale è un metodo di autenticazione, non una prova di crittografia dell'intera unità di per sé. Chiedi al tuo fornitore di documentare la crittografia e confermarla prima di dare per scontato che una chiavetta a impronta digitale copra le tue esigenze di conformità. Le chiavette a impronta digitale costano anche di più per unità e dipendono dal corretto funzionamento del processo di registrazione, quindi hanno più senso per trasferimenti sensibili ricorrenti piuttosto che per omaggi singoli.
Posso semplicemente proteggere con password una cartella invece di crittografare l'intera chiavetta?
Una password di cartella di per sé non crittografa i dati, aggiunge solo un passaggio di accesso che una persona determinata spesso può aggirare. La crittografia dell'intero disco o dell'intera unità, hardware o software che sia, è ciò che protegge realmente i dati se la chiavetta viene smarrita.
Eliminare un file da una chiavetta USB lo rimuove davvero?
No. Un'eliminazione standard rimuove l'elenco del file, non i dati stessi, che spesso restano recuperabili finché non vengono sovrascritti. Sulla memoria flash in particolare, anche uno strumento di sovrascrittura non è garantito raggiunga ogni blocco fisico, a causa del modo in cui le chiavette flash gestiscono internamente il wear leveling. Se una chiavetta ha contenuto file sensibili ed è riutilizzata o dismessa, commisura il metodo di sanitizzazione alla sensibilità dei dati anziché dare per scontato che un singolo passaggio di eliminazione o sovrascrittura sia sufficiente.
Cosa succede se ho bisogno di chiavette per un team e alcune conterranno dati sensibili ed altre no?
Non devi ordinare un unico livello di sicurezza per l'intero lotto. Specifica chiavette crittografate hardware o a impronta digitale per le unità che conterranno file sensibili e chiavette standard per tutto il resto, quindi conferma la suddivisione con il tuo fornitore nella fase di preventivo.
È mai meglio semplicemente non usare una chiavetta USB per i dati sensibili?
A volte sì. I dati che richiedono una tracciabilità degli accessi, la capacità di cancellazione remota o rientrano in rigide norme di conformità sui supporti rimovibili sono di solito gestiti meglio tramite una piattaforma gestita. Per la maggior parte dei trasferimenti sensibili quotidiani, una chiavetta crittografata o a impronta digitale correttamente specificata svolge ancora il compito.
Gestisci file sensibili come parte di un ordine USB all'ingrosso? Invia i tuoi requisiti di sicurezza e la quantità per ottenere un preventivo su chiavette a impronta digitale o crittografate realizzate per l'uso.
 Italiano
 English
 Español de México
 Deutsch (Österreich)
 Русский
 Français
 Türkçe
 Bahasa Melayu